




Mật khẩu từng được xem là lớp bảo vệ cơ bản của hầu hết tài khoản trực tuyến. Tuy nhiên, việc sử dụng mật khẩu yếu, dùng lại mật khẩu hoặc để lộ thông tin đăng nhập khiến phương thức xác thực đơn yếu tố ngày càng bộc lộ nhiều hạn chế. Do đó, MFA là bước bổ sung thêm các yếu tố xác thực độc lập, qua đó tạo thêm một lớp kiểm soát trước khi người dùng được cấp quyền truy cập.

MFA là gì?
MFA là phương thức xác thực đa yếu tố, yêu cầu người dùng sử dụng ít nhất hai yếu tố xác thực khác nhau để chứng minh danh tính trước khi truy cập tài khoản, hệ thống hoặc tài nguyên số. Các yếu tố này có thể là mật khẩu, thiết bị bảo mật, mã xác thực hoặc đặc điểm sinh trắc học.
Điểm quan trọng của MFA nằm ở chữ “đa yếu tố”. Việc nhập mật khẩu và mã PIN không nhất thiết tạo thành MFA nếu cả hai đều thuộc cùng một nhóm “điều bạn biết”. Một hệ thống MFA đúng nghĩa cần kết hợp các yếu tố khác nhau, chẳng hạn mật khẩu kết hợp với điện thoại hoặc khóa bảo mật.

3 yếu tố xác thực phổ biến trong MFA
| Yếu tố xác thực | Ý nghĩa | Ví dụ |
| Điều bạn biết | Thông tin mà người dùng biết | Mật khẩu, PIN |
| Điều bạn có | Vật hoặc thiết bị người dùng sở hữu | Điện thoại, khóa bảo mật, token |
| Điều thuộc về bạn | Đặc điểm sinh học hoặc hành vi | Vân tay, khuôn mặt, giọng nói |
MFA hoạt động như thế nào?
Về cơ bản, quy trình MFA có thể được hình dung qua ba giai đoạn:
- Đăng ký: Người dùng liên kết tài khoản với một hoặc nhiều phương thức xác thực bổ sung.
- Xác thực: Khi đăng nhập, hệ thống yêu cầu lần lượt các yếu tố đã được cấu hình.
- Cấp quyền: Nếu các yếu tố đáp ứng yêu cầu, hệ thống tạo phiên xác thực và cho phép người dùng truy cập tài nguyên được cấp quyền.
Ví dụ, nhân viên đăng nhập vào phần mềm quản trị doanh nghiệp bằng tên tài khoản và mật khẩu. Sau khi thông tin này hợp lệ, hệ thống yêu cầu xác nhận trên ứng dụng xác thực hoặc sử dụng khóa bảo mật. Chỉ khi bước xác minh bổ sung thành công, phiên đăng nhập mới được thiết lập.
Những phương thức MFA phổ biến hiện nay
Mã OTP
OTP (One-Time Password) là mã xác thực chỉ được sử dụng trong một khoảng thời gian hoặc một phiên nhất định. Mã có thể được tạo bởi ứng dụng xác thực hoặc được gửi đến một kênh liên lạc đã đăng ký.
Ứng dụng xác thực
Ứng dụng xác thực (Authenticator) có thể tạo mã xác thực hoặc gửi yêu cầu xác nhận đăng nhập trên thiết bị của người dùng. Phương thức này thường thuận tiện hơn việc phụ thuộc vào tin nhắn SMS và có thể được tích hợp với các nền tảng quản lý danh tính.
Token và khóa bảo mật
Token phần cứng hoặc khóa bảo mật là thiết bị mà người dùng phải sở hữu để hoàn tất quá trình xác thực. Một số thiết bị sử dụng mật mã hoặc cơ chế mật mã học để chứng minh quyền kiểm soát của người dùng.
Xác thực sinh trắc học
Sinh trắc học sử dụng đặc điểm riêng của người dùng như dấu vân tay hoặc khuôn mặt để xác minh danh tính. Ưu điểm của phương thức này là người dùng không cần ghi nhớ thêm mật khẩu hoặc mã số.

>>> Xem thêm: Fast e-Contract: Ký duyệt hợp đồng an toàn bằng sinh trắc học (eKYC)
Xác thực thích ứng
MFA thích ứng đánh giá thêm thông tin về ngữ cảnh đăng nhập như thiết bị, vị trí, thời gian, địa chỉ IP, lịch sử truy cập hoặc vai trò của người dùng. Hệ thống có thể yêu cầu mức xác thực cao hơn khi phát hiện dấu hiệu bất thường.
Ví dụ, một nhân viên đăng nhập từ thiết bị quen thuộc và môi trường bình thường có thể chỉ cần bước xác thực cơ bản. Ngược lại, nếu tài khoản đột nhiên đăng nhập từ thiết bị mới hoặc vị trí bất thường, hệ thống có thể yêu cầu thêm một yếu tố xác thực hoặc từ chối truy cập.
MFA mang lại những lợi ích gì?
- Giảm rủi ro khi mật khẩu bị lộ: Khi tên đăng nhập và mật khẩu bị đánh cắp, MFA vẫn yêu cầu thêm một yếu tố xác thực khác trước khi cho phép truy cập, qua đó giảm nguy cơ tài khoản bị xâm nhập.
- Bảo vệ dữ liệu doanh nghiệp: MFA bổ sung lớp kiểm soát truy cập, giúp hạn chế việc kẻ xấu sử dụng thông tin đăng nhập bị đánh cắp để tiếp cận dữ liệu và tài liệu nội bộ.
- Hỗ trợ làm việc từ xa: MFA tăng cường xác minh danh tính khi nhân viên truy cập hệ thống từ nhiều địa điểm, thiết bị khác nhau, đặc biệt khi kết hợp với phân quyền và quản lý thiết bị.
- Cải thiện khả năng phát hiện đăng nhập bất thường: Một số giải pháp MFA có thể cảnh báo khi phát hiện yêu cầu xác thực đáng ngờ, giúp doanh nghiệp nhận biết sớm và xử lý các nguy cơ truy cập trái phép.
MFA có phải là giải pháp bảo mật tuyệt đối?
Không. MFA giúp giảm đáng kể rủi ro nhưng không khiến hệ thống trở nên bất khả xâm phạm. Đây là điểm quan trọng mà doanh nghiệp cần hiểu trước khi triển khai.
Các phương thức MFA dựa trên mã OTP hoặc mã xác thực nhập thủ công vẫn có thể bị lợi dụng trong những cuộc tấn công giả mạo tinh vi. Kẻ tấn công có thể tìm cách lừa người dùng cung cấp mã xác thực hoặc chuyển tiếp thông tin xác thực đến hệ thống thật.
Ứng dụng MFA trong doanh nghiệp
Bảo vệ tài khoản quản trị
Tài khoản quản trị thường có quyền truy cập rất rộng và có thể thay đổi cấu hình hệ thống. Vì vậy, đây là nhóm tài khoản nên được ưu tiên áp dụng MFA.
Doanh nghiệp có thể yêu cầu MFA bắt buộc đối với quản trị viên hệ thống, tài khoản có quyền truy cập dữ liệu nhạy cảm hoặc tài khoản có khả năng thực hiện các thao tác quan trọng.
Phần mềm ERP, kế toán và tài chính
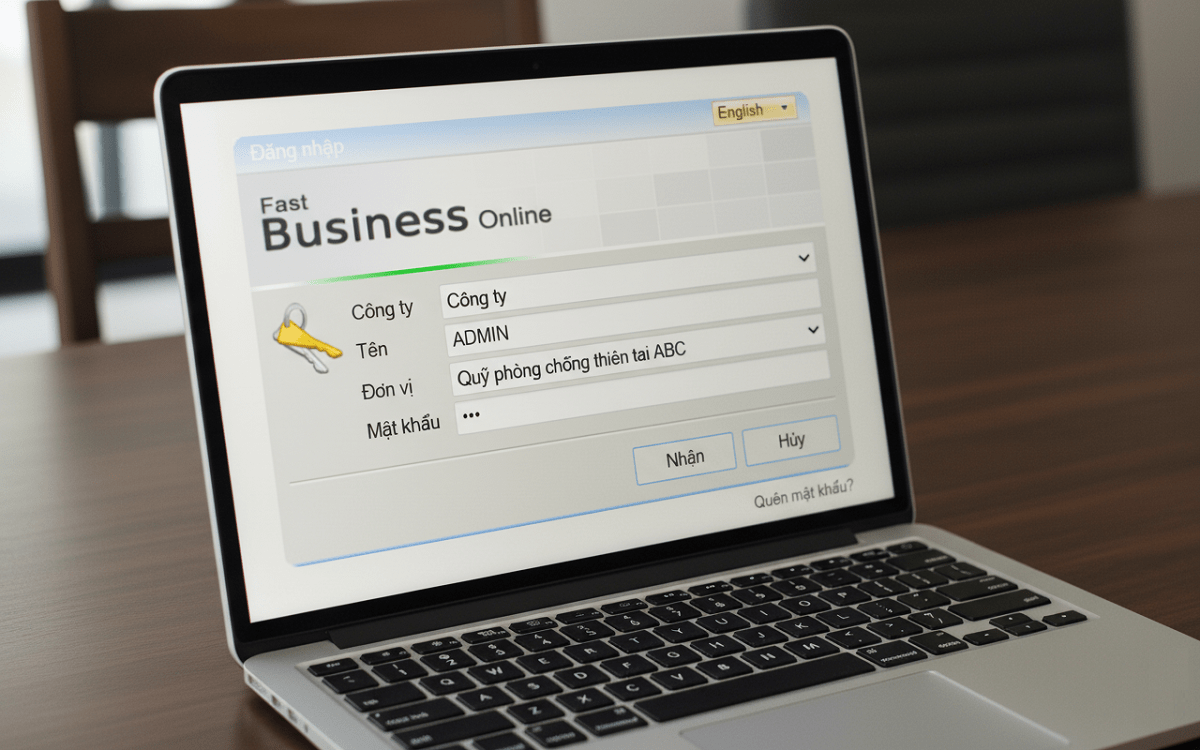
ERP, kế toán và các hệ thống tài chính chứa nhiều dữ liệu quan trọng như báo cáo, công nợ, giao dịch và thông tin thanh toán. Việc bảo vệ tài khoản truy cập của những hệ thống này có ý nghĩa trực tiếp đối với an toàn dữ liệu và hoạt động kinh doanh.
Quản lý nhân sự
Hệ thống HRM thường lưu trữ dữ liệu nhân viên, thông tin lương thưởng và nhiều thông tin cá nhân. MFA giúp giảm nguy cơ tài khoản nhân sự hoặc quản lý bị sử dụng trái phép.
Quản lý tài liệu và hợp đồng
Các nền tảng lưu trữ tài liệu, hợp đồng và hồ sơ doanh nghiệp cũng cần được kiểm soát quyền truy cập. MFA có thể bổ sung một lớp xác minh trước khi nhân viên truy cập các tài liệu có tính bảo mật cao.
Đặc biệt hữu ích trong môi trường làm việc kết hợp, khi người dùng truy cập tài liệu từ nhiều địa điểm và thiết bị.
Rào cản khi triển khai MFA
- Trải nghiệm người dùng: MFA bổ sung thêm bước xác thực, có thể khiến quá trình đăng nhập phức tạp hơn nếu thiết kế chưa phù hợp.
- Khó khăn khi tích hợp: MFA có thể khó triển khai với các hệ thống cũ và phát sinh thêm việc quản lý thiết bị xác thực, xử lý khi người dùng mất điện thoại hoặc cần khôi phục tài khoản.
- Chi phí triển khai: Doanh nghiệp có thể phát sinh chi phí cho phần mềm, token phần cứng và hệ thống quản lý danh tính, đặc biệt khi triển khai MFA trên quy mô lớn.
Doanh nghiệp nên triển khai MFA như thế nào?
- Xác định tài khoản và hệ thống cần ưu tiên: Doanh nghiệp nên rà soát các hệ thống, tài khoản quan trọng và phân loại theo mức độ rủi ro. Tài khoản quản trị, hệ thống tài chính và tài khoản có quyền truy cập dữ liệu nhạy cảm nên được áp dụng MFA trước.
- Lựa chọn phương thức xác thực phù hợp: Tùy vào yêu cầu bảo mật, doanh nghiệp có thể lựa chọn OTP, ứng dụng xác thực, token hoặc các phương thức khác. Với hệ thống quan trọng, không nên chỉ phụ thuộc vào OTP.
- Kết hợp MFA với các biện pháp bảo mật khác: MFA cần được triển khai cùng phân quyền theo nguyên tắc đặc quyền tối thiểu, quản lý tài khoản, giám sát đăng nhập, cập nhật phần mềm và sao lưu dữ liệu để tăng hiệu quả bảo vệ.
FAQ về MFA
MFA là gì?
MFA là viết tắt của Multi-Factor Authentication, nghĩa là xác thực đa yếu tố. Đây là phương thức yêu cầu người dùng cung cấp từ hai yếu tố xác thực khác nhau trở lên để chứng minh danh tính trước khi được cấp quyền truy cập.
MFA và 2FA có giống nhau không?
2FA là một dạng của MFA, trong đó hệ thống sử dụng hai yếu tố xác thực khác nhau. MFA có phạm vi rộng hơn và có thể sử dụng từ hai yếu tố trở lên.
MFA có thể bị hack không?
Có. MFA giúp giảm rủi ro nhưng không đảm bảo hệ thống hoàn toàn không thể bị tấn công. Đặc biệt, các phương thức như OTP có thể bị lợi dụng trong một số cuộc tấn công phishing hoặc social engineering.
SMS OTP có phải là MFA không?
Có thể, nếu SMS được sử dụng như một yếu tố khác với yếu tố đăng nhập chính. Tuy nhiên, SMS OTP không phải phương thức chống phishing theo tiêu chí của NIST SP 800-63B-4, do mã được nhập thủ công có thể bị kẻ tấn công chuyển tiếp.